.

Thailand
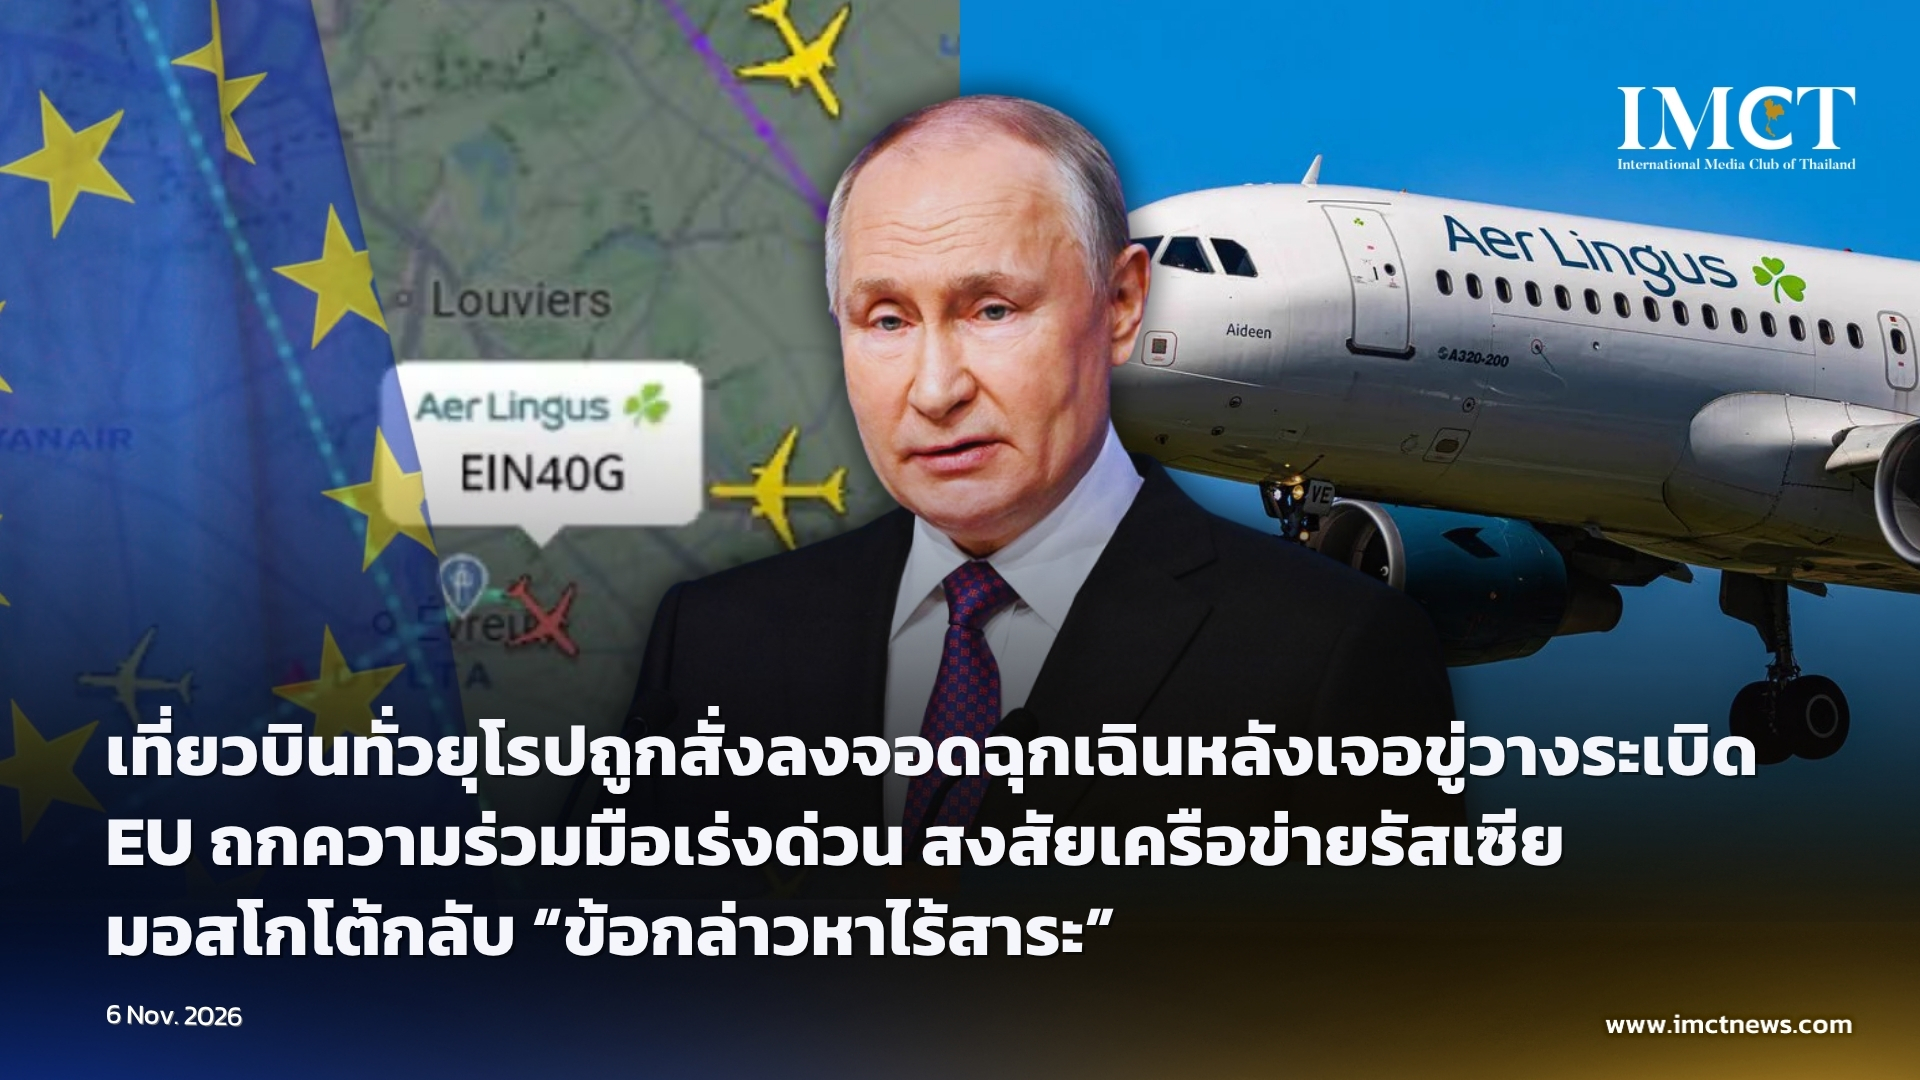
เที่ยวบินทั่วยุโรปถูกสั่งลงจอดฉุกเฉินหลังเจอขู่วางระเบิด EU ถกความร่วมมือเร่งด่วน สงสัยเครือข่ายรัสเซีย มอสโกโต้กลับ “ข้อกล่าวหาไร้สาระ”
6-11-2026
The Telegraph รายงานว่า นักบินได้รับคำสั่งนำเครื่องลงจอดฉุกเฉิน หลังเกิดเหตุการณ์ที่สงสัยว่าเป็นหลอกลวงแบบมีเจตนาร้าย (Hoax) ซ้ำสองภายในสัปดาห์เดียว
เครื่องบินพาณิชย์จำนวน 12 เที่ยวบินต้องเร่งเปลี่ยนเส้นทางบินเป็นการด่วนทั่วยุโรป (Europe) ภายหลังเผชิญกับคำขู่วางระเบิดระลอกใหม่ ซึ่งสร้างความปั่นป่วนอย่างหนักในวันพฤหัสบดี โดยเกิดขึ้นเพียงสองวันหลังจากเหตุการณ์ในลักษณะเดียวกัน ที่ส่งผลให้เครื่องบินอย่างน้อย 8 ลำ รวมถึง 3 เที่ยวบินจากสหราชอาณาจักร (UK) ต้องระงับการบิน ซึ่งทางการอังกฤษระบุว่าเป็น "การสร้างเรื่องหลอกลวงที่มีเจตนาร้าย" (Malicious hoax)
ในบรรดาเหตุการณ์ล่าสุด มี 3 เที่ยวบินที่มีจุดหมายปลายทางมุ่งหน้าสู่ประเทศอิตาลี (Italy)
สำนักนายกรัฐมนตรีฝรั่งเศส แถลงว่า เที่ยวบินของสายการบิน แอร์ลิงกัส (Aer Lingus) เส้นทางจากกรุงดับลิน (Dublin) ไปยังกรุงโรม (Rome) ถูกสั่งให้เปลี่ยนเส้นทางไปลงจอดที่แคว้นนอร์ม็องดี (Normandy) หลังได้รับแจ้งเตือนภัยระเบิด โดยผู้โดยสารทั้ง 151 คน และลูกเรือ 6 คน ปลอดภัยทั้งหมด ขณะที่หน่วยเก็บกู้และตรวจสอบวัตถุระเบิดของกองทัพกำลังเข้าดำเนินการตรวจสอบเครื่องบินลำดังกล่าวอย่างละเอียด ตามแถลงการณ์จากสำนักงานของ เซบาสเตียน เลอกอร์นู (Sébastien Lecornu) นายกรัฐมนตรีฝรั่งเศส
ขณะเดียวกัน เที่ยวบินของสายการบิน ฟินน์แอร์ (Finnair) ที่มุ่งหน้าสู่กรุงเฮลซิงกิ (Helsinki) ได้นำเครื่องลงจอดฉุกเฉินที่กรุงโรม (Rome) หลังมีการรายงานภัยคุกคามบนเครื่อง เช่นเดียวกับสายการบิน เวซเซก์แอร์ (Wizz Air) เส้นทางจากท่าอากาศยานมิลาโนมัลเปนซา (Milan Malpensa) ไปยังกรุงวอร์ซอ (Warsaw) ที่ต้องเปลี่ยนเส้นทางไปลงจอดที่กรุงเวียนนา (Vienna)
ส่วนอีกเหตุการณ์หนึ่ง เครื่องบินของสายการบิน โปลิชแอร์ไลน์ (Polish Airlines) เส้นทางจากกรุงวอร์ซอ (Warsaw) ไปยังกรุงบรัสเซลส์ (Brussels) ได้นำเครื่องลงจอด ณ ท่าอากาศยานซาเวนเทม (Zaventem Airport) ประเทศเบลเยียม (Belgium) หลังจากลูกเรือได้รับ "รายงานน่าสงสัยที่เกี่ยวข้องกับเที่ยวบินมุ่งหน้าสู่ท่าอากาศยานบรัสเซลส์"
นอกจากนี้ ยังมีเครื่องบินอีก 3 ลำที่ถูกบังคับให้ลงจอด ณ ท่าอากาศยานต่างๆ ในประเทศบัลแกเรีย (Bulgaria) หลังเผชิญคำขู่วางระเบิด โดยสถานีโทรทัศน์ bTV อ้างรายงานจากรัฐมนตรีกระทรวงมหาดไทยระบุว่า เครื่องบิน 2 ใน 3 ลำดังกล่าว ซึ่งเดินทางมาจากกรุงโคเปนเฮเกน (Copenhagen) และกรุงมาดริด (Madrid) ได้นำเครื่องลงจอดที่กรุงโซเฟีย (Sofia) ส่วนเครื่องบินลำที่สามซึ่งเดินทางมาจากกรุงลอนดอน (London) ได้นำเครื่องลงจอดที่เมืองพลอฟดิฟ (Plovdiv) ขณะที่ตำรวจเช็กรายงานว่า มีเครื่องบินอีก 4 ลำที่มุ่งหน้าสู่กรุงปราก (Prague) ตกเป็นเป้าคำขู่วางระเบิดและกำลังเตรียมนำเครื่องลงจอด และทางด้านหน่วยข่าวกรองโรมาเนียเปิดเผยว่า เที่ยวบินของ Wizz Air เส้นทางจากมิลานไปกรุงบูคาเรสต์ (Bucharest) ก็ตกเป็นเป้าหมายด้วยเช่นกัน
ด้านทางการประเทศสเปน (Spain) เปิดเผยเมื่อเช้าวันพฤหัสบดีว่า มี 3 เที่ยวบิน ณ กรุงมาดริด (Madrid) ที่ได้รับผลกระทบจากคำขู่วางระเบิดหลอกลวงดังกล่าว
อย่างไรก็ตาม จากการตรวจสอบเหตุภัยคุกคามทั้งหมดที่ได้รับรายงานในสัปดาห์นี้ ยังไม่พบว่ามีภัยคุกคามใดที่เป็นของจริง แม้จะส่งผลให้ต้องนำเครื่องลงจอดนอกแผนการบินหลายสิบเที่ยว รวมถึงต้องใช้นำเครื่องบินขับไล่ขึ้นบินประกบเพื่ออารักขาก็ตาม
ทางด้าน อะพอสโตลอส ทซิทซีคอสตาส (Apostolos Tzitzikostas) กรรมาธิการการขนส่งแห่งสหภาพยุโรป (EU) ระบุผ่านข้อความบนแพลตฟอร์ม LinkedIn ว่า ยัง "เร็วเกินไปที่จะสรุป" ว่าเหตุการณ์ขู่วางระเบิดหลายจุดในวันพฤหัสบดีมีความเชื่อมโยงกันหรือไม่ พร้อมทั้งเปิดเผยว่า ได้ประสานงานให้หน่วยงานความมั่นคงของ EU "ร่วมมืออย่างใกล้ชิดกับผู้บริหารท่าอากาศยาน สายการบิน และหน่วยงานบังคับใช้กฎหมาย" เพื่อรับมือกับสถานการณ์นี้แล้ว
ย้อนกลับไปเมื่อวันอังคาร มีเครื่องบินอย่างน้อย 7 ลำ ซึ่งรวมถึง 3 เที่ยวบินจากสหราชอาณาจักร (UK) ตกเป็นเป้าภัยคุกคาม และก่อนหน้านั้นในวันจันทร์ เที่ยวบินมุ่งหน้าสู่กรุงโซเฟีย (Sofia) ก็เผชิญเหตุในลักษณะเดียวกัน นอกจากนี้ ยังส่งผลให้ท่าอากาศยานแห่งหนึ่งในกรุงวอร์ซอ (Warsaw) ต้องปิดให้บริการชั่วคราว ขณะที่กองทัพอากาศอิตาลีต้องส่งเครื่องบินคุ้มกันเที่ยวบินหนึ่งไปยังกรุงโรม (Rome) รวมถึงมีการตรวจค้นเรือสำราญลำหนึ่งที่มุ่งหน้าสู่ประเทศกรีซ (Greece) เพื่อหานวัตถุระเบิดอีกด้วย
โฆษกรัฐบาลอังกฤษเปิดเผยกับสื่อ เดอะ เทเลกราฟ (The Telegraph) ว่า ภัยคุกคามต่อเที่ยวบินของ UK ถือเป็น "การสร้างเรื่องหลอกลวงที่มีเจตนาร้าย" แม้จะยังไม่ชัดเจนว่าเกิดขึ้นจากกระบวนการใด
เหตุดังกล่าวส่งผลให้เกิดข้อสงสัยมุ่งเป้าไปที่กรุงมอสโก (Moscow) โดยอดีตเจ้าหน้าที่ข่าวกรอง MI6 รายหนึ่งเปิดเผยกับ The Telegraph ว่า รัสเซียคือประเด็นแรกที่เขานึกถึงเมื่อทราบข่าว เนื่องจากเหตุการณ์นี้สอดคล้องกับ "รูปแบบพฤติกรรม" (Pattern of behaviour) ของทำเนียบเครมลิน (Kremlin)
ความปั่นป่วนทางอากาศนี้เกิดขึ้นตามหลังวิกฤตการณ์ตลอดสัปดาห์ที่ผ่านมา ซึ่งรวมถึงเหตุการณ์ที่ตู้แช่ของซูเปอร์มาร์เก็ตหลายสิบแห่งทั่วยุโรปถูกแฮกในวันจันทร์ ส่งผลให้อาหารเน่าเสียเป็นจำนวนมาก หลังจากแฮกเกอร์แอบเข้าถึงระบบควบคุมอุณหภูมิของตู้แช่ในร้านจากระยะไกล และปรับเพิ่มอุณหภูมิสูงขึ้น ซึ่งในบางแห่งพุ่งสูงถึง 80 องศาเซลเซียส
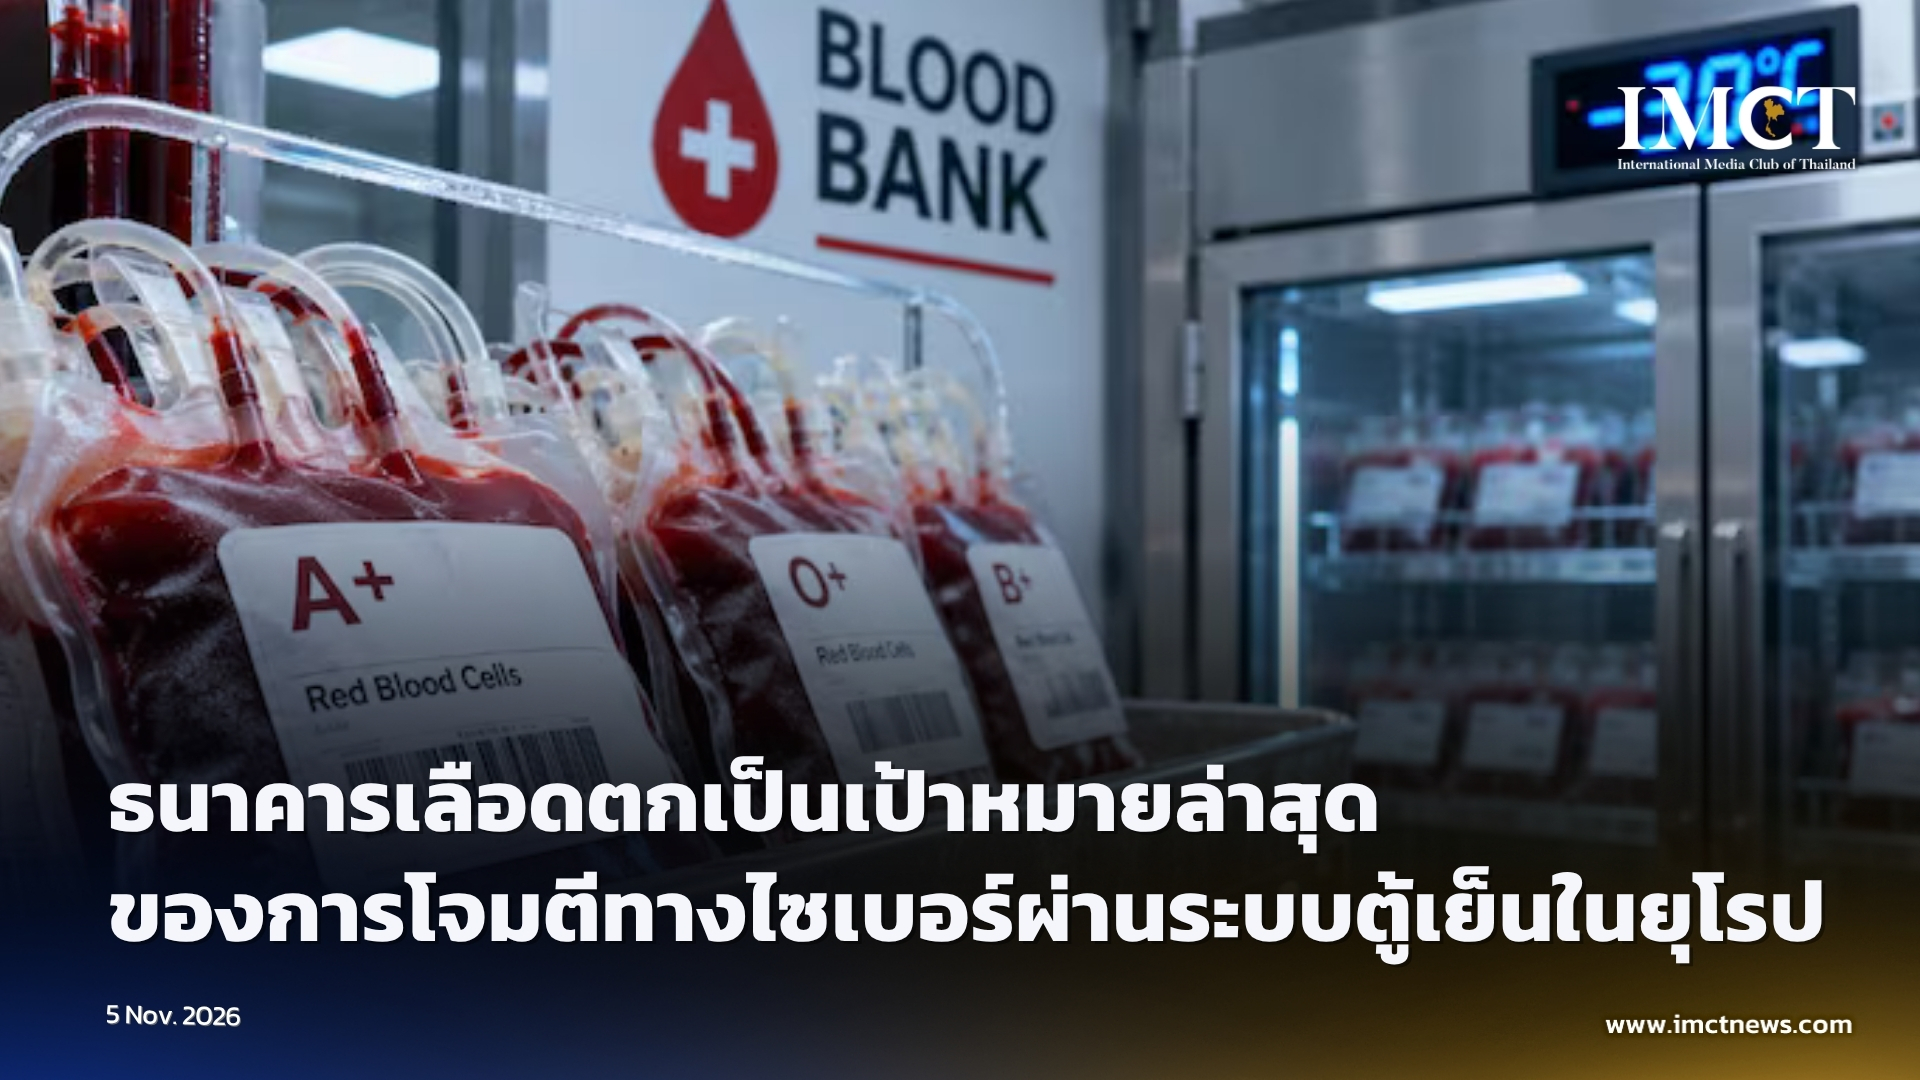
ยิ่งไปกว่านั้น แฮกเกอร์ยังได้ตกเป็นเป้าโจมตีคลังเลือดแห่งชาติของประเทศฝรั่งเศส (France) โดยการปรับเพิ่มอุณหภูมิในห้องแช่เย็นจนถึงจุดเดือด บทความจากสื่อ เลอ กานาร์ อ็องแชเน (Le Canard enchaîné) รายงานว่า ศูนย์จัดเก็บของบริษัท คูลเวิลด์ (Coolworld) ถูกเร่งอุณหภูมิสูงถึง 110 องศาเซลเซียสในช่วงข้ามคืนของวันอาทิตย์ หลังจากแฮกเกอร์เข้าถึงการตั้งค่าอุณหภูมิจากระยะไกล ซึ่งโดยปกติแล้วห้องดังกล่าวจะต้องรักษาอุณหภูมิไว้ที่ -30 องศาเซลเซียส เพื่อถนอมตัวอย่างเลือดบริจาค
อย่างไรก็ตาม ช่างเทคนิคที่ปฏิบัติหน้าที่สามารถตรวจพบการพุ่งสูงขึ้นของอุณหภูมิที่ผิดปกติได้ทันเวลา และกระทรวงสาธารณสุขฝรั่งเศสยืนยันว่า เหตุการณ์นี้ไม่ได้ส่งผลกระทบต่อผู้ป่วยและไม่มีพลาสม่าถูกทำลายแอย่างใด
ทางด้านทำเนียบเครมลิน (Kremlin) ได้ออกมาชี้แจงว่า ข้อกล่าวหาของสื่อมวลชนยุโรปที่ระบุว่ารัสเซียมีส่วนเกี่ยวข้องกับการโจมตีทางไซเบอร์ต่อซูเปอร์มาร์เก็ตนั้น เป็นเรื่องที่ไร้สาระและไม่มีหลักฐานใดๆ มาสนับสนุน
ดมิทรี เปสคอฟ (Dmitry Pesков / Dmitry Peskov) โฆษกทำเนียบเครมลิน แถลงต่อสื่อมวลชนเมื่อวันพฤหัสบดีว่า "นี่คือข้อกล่าวหาที่ไร้สาระ เช่นเดียวกับทุกครั้ง ข้อกล่าวหาเหล่านี้ไม่มีเหตุผลและไม่มีหลักฐานใดๆ รองรับเลยแม้แต่น้อย แต่เรากลับต้องมาเผชิญกับข้อกล่าวหาที่ไร้ต้นตอเช่นนี้ซึ่งพยายามดึงประเทศของเราไปเชื่อมโยงกับทุกๆ เรื่อง"
อย่างไรก็ตาม กลุ่มแฮกเกอร์ฝักใฝ่รัสเซียได้ออกมาอ้างความรับผิดชอบต่อคลื่นการโจมตีทางไซเบอร์ใส่ตู้แช่แข็งทั่วยุโรปในสัปดาห์นี้ โดยกลุ่มแฮกเกอร์ฝักใฝ่รัสเซียที่ใช้ชื่อว่า โนเนม057(16) (NoName057(16)) อ้างว่าพวกตนได้ร่วมมือกับกลุ่มแฮกเกอร์ฝักใฝ่รัสเซียอีกกลุ่มคือ แซด-เพนเทสต์ (Z-Pentest) ในการลงมือครั้งนี้
ตามรายงานจากสื่อเดนมาร์ก DR ระบุว่า มีการโพสต์คลิปวิดีโออ้างความรับผิดชอบต่อการโจมตีลงบนแอปพลิเคชัน เทเลแกรม (Telegram) ภายใต้ชื่อวิดีโอว่า ‘Operation Chronicle: Danfoss’ โดยกลุ่มแฮกเกอร์ระบุว่าพวกตนได้ "จู่โจมสร้างความเสียหายอย่างหนักต่ออุปกรณ์ของ แดนฟอสส์ (Danfoss) และ ดิกเซล เอ็กซ์เว็บ (Dixell XWEB)" ซึ่งเป็นบริษัทผู้ผลิตระบบทำความเย็นที่ตกเป็นเป้าหมาย
"เราไม่จำเป็นต้องใช้มัลแวร์ (Malware) สำหรับภารกิจนี้ด้วยซ้ำ เราแค่ใช้วิธีเจาะผ่านฟังก์ชันระบบที่มีอยู่แล้วในเครื่องเท่านั้น" กลุ่มแฮกเกอร์กล่าวทิ้งท้าย
---
IMCT NEWS
ที่มา https://www.telegraph.co.uk/world-news/2026/11/05/flights-diverted-across-europe-bomb-threats/